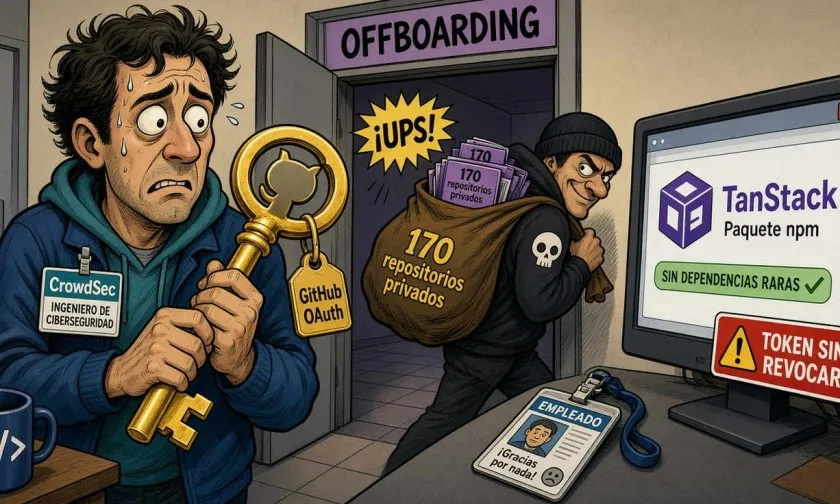
Un paquete infectado podía abrir la puerta a GitHub, AWS y sistemas de producción, advierte reporte

Un reciente informe técnico ha puesto de manifiesto una grave vulnerabilidad en el ecosistema de desarrollo de software, identificando que varios paquetes npm pertenecientes a @redhat-cloud-services contenían malware. Este software malicioso es capaz de robar secretos de GitHub Actions, credenciales de servicios en la nube y tokens de npm, lo que representa un riesgo significativo para la seguridad de las aplicaciones y la infraestructura de muchas organizaciones. Además, se descubrió que la carga maliciosa tenía la capacidad de propagarse de manera autónoma, republicando paquetes comprometidos y perpetuando así la amenaza en el entorno de desarrollo.
Para entender la magnitud de este problema, es fundamental considerar el contexto en el que se desarrolla. npm, o Node Package Manager, es una de las plataformas más utilizadas para la gestión de paquetes en aplicaciones de JavaScript. La popularidad de estas herramientas las convierte en un blanco atractivo para los atacantes. La presencia de malware en paquetes que son comúnmente utilizados por desarrolladores puede llevar a que múltiples proyectos y sistemas, incluidos los que operan en plataformas críticas como GitHub y AWS, queden expuestos a vulnerabilidades serias.
La importancia de este hallazgo radica en su capacidad de afectar no solo a individuos o pequeñas empresas, sino también a grandes corporaciones que dependen de servicios en la nube y de automatización en sus flujos de trabajo. La posibilidad de que las credenciales de acceso sean robadas y utilizadas para comprometer sistemas de producción puede tener repercusiones devastadoras, desde la pérdida de datos hasta la interrupción de servicios. Este tipo de incidentes resalta la necesidad de una vigilancia constante y de prácticas de seguridad robustas en el desarrollo de software.
La reacción del sector ha sido rápida y contundente. Expertos en ciberseguridad y desarrolladores han expresado su preocupación por la facilidad con la que este tipo de malware puede infiltrarse en entornos de trabajo que, en teoría, deberían ser seguros. Las discusiones en foros y redes sociales han girado en torno a la necesidad de implementar mejores prácticas de auditoría de código y de establecer mecanismos que garanticen la integridad de los paquetes utilizados en proyectos críticos. Asimismo, las organizaciones están siendo instadas a revisar sus dependencias y a tomar medidas proactivas para mitigar los riesgos asociados.
A medida que se desarrolla esta situación, es probable que veamos un aumento en la implementación de herramientas de seguridad y escaneo de vulnerabilidades dentro de los procesos de desarrollo. Además, la comunidad de desarrolladores puede verse impulsada a colaborar más estrechamente para compartir información sobre amenazas y vulnerabilidades, creando así un entorno más seguro. La vigilancia y la adaptación serán cruciales para enfrentar este tipo de desafíos en el futuro, asegurando que el ecosistema de software continúe evolucionando de manera segura y eficiente.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: junio de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
Corea del Sur mantiene noviembre para revisar su segunda ley cripto

El yen se fortalece y pone a USD/JPY bajo presión hacia el soporte en 152
Rusia prepara un marco legal para la industria cripto mientras limita los pagos con Bitcoin
Fracaso de la Clarity Act impulsa a bancos y Dubái en el sector cripto
ARK Invest de Cathie Wood vende más de USD $65 millones en cripto antes de anuncio de la SEC