CrowdSec expone 170 repositorios privados tras brecha por token de GitHub
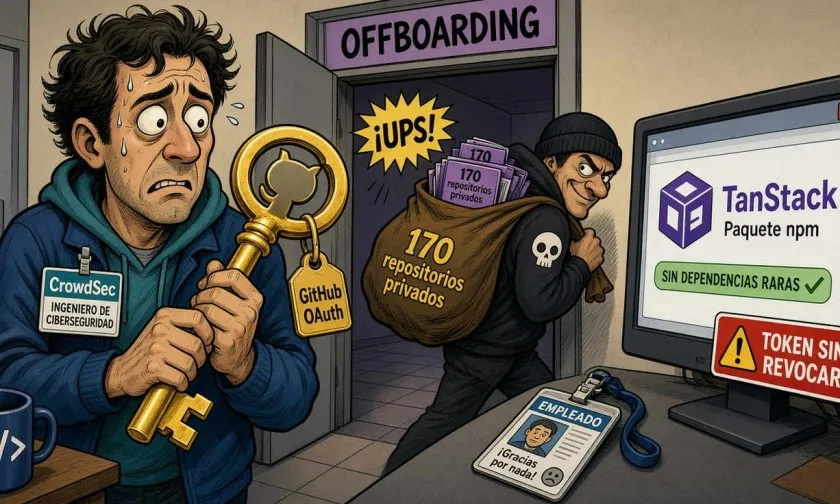
CrowdSec, una empresa dedicada a la ciberseguridad, ha confirmado que sufrió una brecha de seguridad significativa cuando un token OAuth de GitHub, perteneciente a un exempleado, fue dejado activo. Este incidente permitió a un atacante clonar alrededor de 170 repositorios privados de la compañía. La explotación de esta vulnerabilidad tuvo lugar el 22 de mayo, aunque la brecha fue detectada varios meses después, lo que ha generado preocupación sobre la seguridad de la información manejada por la empresa.
Este tipo de brechas no son infrecuentes en la industria tecnológica, donde la gestión de credenciales y permisos de acceso es crucial. La utilización indebida de tokens que no han sido revocados adecuadamente puede llevar a la exposición de información sensible, y en este caso, el hecho de que un exempleado mantuviera su acceso es un recordatorio de la importancia de los procesos de seguridad al momento de la desvinculación de personal. CrowdSec deberá revisar y fortalecer sus protocolos para evitar que situaciones similares ocurran en el futuro.
La relevancia de este incidente para el mercado radica en la creciente preocupación sobre la seguridad cibernética en un entorno donde las empresas están cada vez más interconectadas. La confianza en las plataformas de desarrollo, como GitHub, puede verse afectada si los usuarios consideran que sus repositorios no están suficientemente protegidos. Esto podría provocar una desconfianza generalizada hacia las herramientas de colaboración en línea que son esenciales para el desarrollo de software.
Expertos en ciberseguridad han señalado que la detección tardía de la brecha es alarmante y subraya la necesidad de implementar sistemas de monitoreo más efectivos. Muchos en el sector advierten que la protección de datos debe ser una prioridad para todas las empresas tecnológicas, independientemente de su tamaño. La comunidad de desarrolladores también está reflexionando sobre cómo gestionar adecuadamente los permisos de acceso y la importancia de auditar regularmente las credenciales activas.
De cara al futuro, CrowdSec tendrá que tomar medidas decisivas para restaurar la confianza de sus usuarios y fortalecer su infraestructura de seguridad. Esto podría incluir la implementación de nuevas políticas de gestión de accesos y la formación continua del personal en prácticas de seguridad. La situación también podría impulsar a otras empresas a revisar sus propias políticas de seguridad y a realizar auditorías para prevenir incidentes similares.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: septiembre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
Sudáfrica frena operaciones cripto por USD $135 millones ante nuevas reglas cambiarias
Eugene Investment y BEATOZ probarán stablecoins para liquidar valores en 2027
SecondFi pide no reclamar NIGHT desde billeteras comprometidas
BCE presenta Pontes para integrar finanzas tokenizadas con dinero centralizado
Toyosa habilita pagos con BTC para comprar vehículos Toyota en Bolivia
