Hackers vaciaron 48 billeteras vinculadas a Bloom en menos de dos minutos
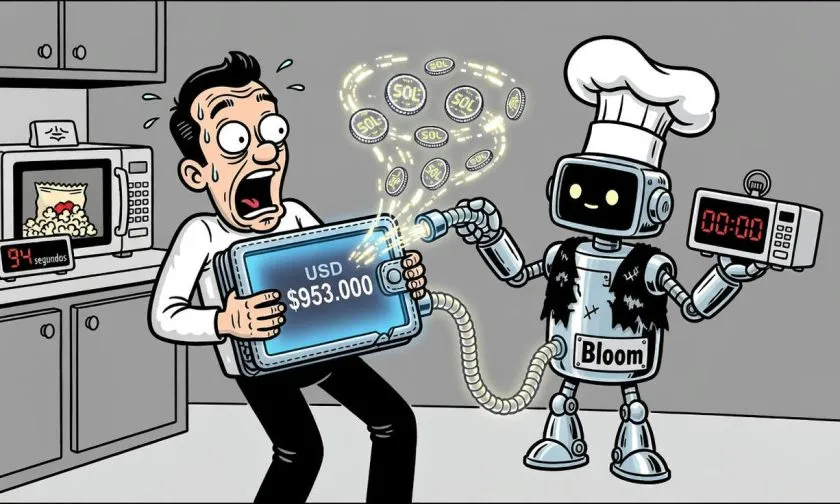
En uno de los incidentes de seguridad más rápidos de los últimos meses, un grupo de piratas informáticos logró sustraer 9.408 SOL, una cifra valorada en aproximadamente USD $953.000, de un total de 48 billeteras que operaban con el bot de trading Bloom. El ataque se ejecutó en un tiempo récord de apenas 94 segundos, dejando en evidencia la extrema velocidad con la que operan las amenazas automatizadas contra las herramientas de finanzas descentralizadas y comercio automatizado en la red de Solana.
Este tipo de incidentes pone de relieve los riesgos asociados al uso de bots de trading y plataformas conectadas de forma directa a la red. Las herramientas de comercio automatizado, muy populares entre los usuarios que buscan aprovechar la volatilidad de los criptoactivos en tiempo real, suelen concentrar grandes cantidades de fondos y gestionar claves privadas o accesos que resultan atractivos para los actores maliciosos. La infraestructura que soporta estos servicios se ha convertido en un blanco prioritario para los atacantes que buscan explotar fallos operativos.
Para el mercado, este suceso importa porque alimenta el debate sobre la seguridad en las aplicaciones de terceros que interactúan con protocolos de alto rendimiento. Cada brecha de esta magnitud erosiona temporalmente la confianza de los usuarios en las soluciones de comercio automatizado, lo que lleva a un examen más riguroso de las prácticas de custodia y desarrollo en todo el ecosistema de activos digitales. La seguridad de las herramientas auxiliares es tan crítica como la de la red principal.
Tras el ataque, los responsables de Bloom prometieron reembolsar los fondos a los usuarios afectados y atribuyeron el incidente a una vulnerabilidad localizada en un módulo externo. Sin embargo, la explicación proporcionada sobre el manejo y la exposición de las claves privadas todavía deja varias preguntas abiertas entre la comunidad y los analistas de seguridad, quienes exigen mayor transparencia técnica para entender el alcance real del fallo.
En cuanto a los siguientes pasos, la presión recae sobre el equipo de desarrollo para cumplir con las compensaciones prometidas y demostrar que han implementado parches efectivos en su infraestructura. Los usuarios, por su parte, evalúan la conveniencia de mantener fondos en bots de trading frente a la custodia tradicional en carteras frías, mientras el sector en su conjunto revisa los estándares de auditoría para módulos de terceros.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: octubre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
La campaña de XRP en el metro de Nueva York anticipa la llegada de la cumbre Swell
Killa vulnera el servidor de Steal My Bitcoin tras un ajuste en PHP
Vitalik Buterin rechaza el KYC en la inteligencia artificial
Hackeo de Bitget genera transferencias por USD $19,48 millones detectadas por Arkham
Nueva York va tras 1.300 millones de dólares en el caso NovaTech mientras Asia impulsa pagos estables