Killa vulnera el servidor de Steal My Bitcoin tras un ajuste en PHP
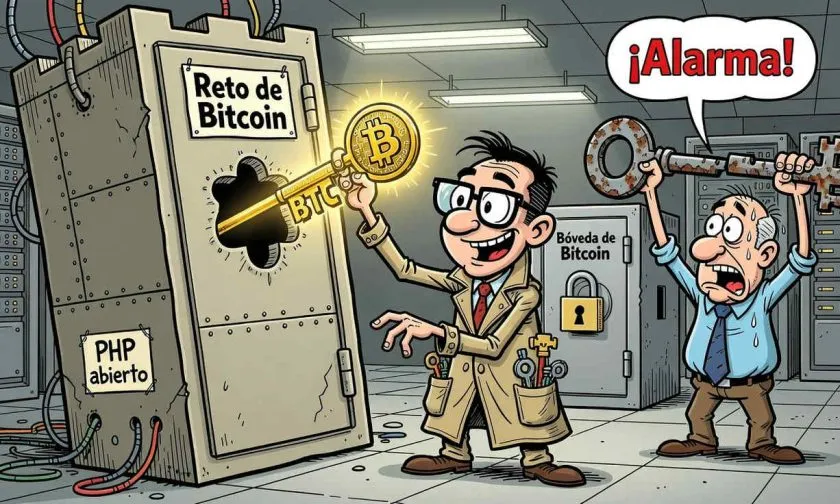
Un investigador identificado como Killa logró vulnerar el servidor del desafío Steal My Bitcoin en menos de tres horas después de que el operador habilitara una página PHP accesible. El incidente se desencadenó específicamente tras una modificación en la configuración del entorno, lo que permitió confirmar que la falla de seguridad era explotable bajo esas condiciones técnicas. Sin embargo, el episodio dejó una conclusión agridulce para los organizadores, ya que aunque el servidor fue comprometido, la clave privada de Bitcoin almacenada por el responsable no era la correcta, impidiendo el acceso a los fondos reales del reto.
Este desafío fue diseñado inicialmente para poner a prueba la resistencia de un servidor ante posibles ataques, captando la atención de la comunidad por la naturaleza de su propuesta. La expectativa radicaba en comprobar si los sistemas de seguridad podían ser superados y si una inteligencia artificial, tal como se había sugerido en diversos rumores, tenía la capacidad autónoma para ejecutar la intrusión. La historia del proyecto ha estado marcada por la búsqueda de vulnerabilidades en configuraciones de red, convirtiéndose en un punto de referencia para los entusiastas de la seguridad informática.
Para el mercado cripto, este tipo de pruebas de estrés son fundamentales para entender los vectores de ataque que afectan a las plataformas que custodian activos digitales. El hecho de que una configuración simple de PHP haya sido el puente para vulnerar el servidor subraya la importancia crítica de la higiene de seguridad en la infraestructura web. La fragilidad de los sistemas expuestos no solo pone en peligro los incentivos económicos, sino que también pone de manifiesto cómo errores de configuración humana pueden comprometer arquitecturas que pretenden ser robustas.
La reacción del sector ha sido de cautela y escepticismo, especialmente en torno a la supuesta participación de agentes automatizados. Los expertos han señalado que, si bien el ataque fue exitoso en términos de acceso, no existe evidencia técnica que confirme que una IA autónoma fuera la responsable de ejecutar la brecha. La comunidad ha enfatizado que el incidente sirve principalmente como una lección sobre la gestión de claves y la necesidad de auditar cada componente de un servidor antes de exponerlo a riesgos públicos.
El futuro de este desafío permanece en el aire mientras los organizadores evalúan los fallos cometidos durante la implementación. El caso de la clave privada incorrecta es una advertencia sobre la gestión de activos en entornos experimentales. Por ahora, el equipo de seguimiento seguirá analizando los logs de actividad para determinar si se pueden extraer más lecciones sobre la configuración del entorno y la integridad de los datos que se pretendían proteger en este ejercicio de seguridad.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: octubre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
Vitalik Buterin rechaza el KYC en la inteligencia artificial
Hackeo de Bitget genera transferencias por USD $19,48 millones detectadas por Arkham
Nueva York va tras 1.300 millones de dólares en el caso NovaTech mientras Asia impulsa pagos estables
Changpeng Zhao advierte que las filtraciones de datos superan a la inteligencia artificial en riesgo
Operación liderada por EAU identifica USD $39.000 millones en fondos y criptos ligados a fraude