Владельцы аппаратных кошельков Passport получили фишинговую рассылку
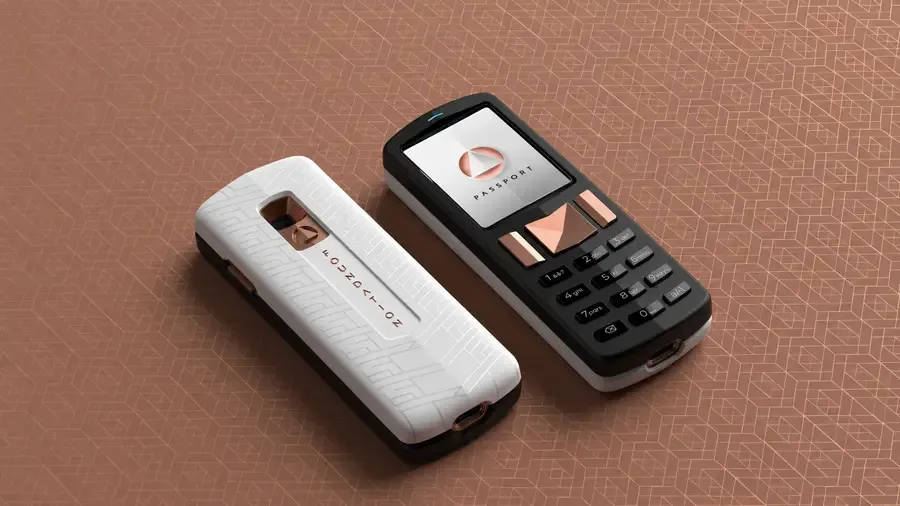
Команда разработчиков аппаратных кошельков Passport столкнулась с неприятным инцидентом – клиенты бренда получили фишинговые письма, отправленные прямо с официальных доменов компании. Как выяснилось, причиной рассылки стала компрометация API-ключей хостинг-провайдера Cloudflare, услугами которого пользуется проект.
Подобные новости всегда вызывают серьезную тревогу в криптовалютном сообществе, ведь речь идет о безопасности владельцев аппаратных хранилищ. Злоумышленники получают инструмент для создания видимости абсолютной надежности сообщений, приходящих от проверенных сервисов, что в разы увеличивает риск успешных атак на пользователей.
Команда Foundation оперативно занялась расследованием инцидента и устранением последствий уязвимости. Участникам криптосообщества в очередной раз стоит проявить максимальную бдительность, перепроверять любые входящие сообщения и не доверять ссылкам из писем, даже если они приходят с привычных и официальных адресов сервисов.

Команда CoinMagnetic
Криптоинвесторы с 2017 года. Торгуем на собственные деньги, тестируем каждую биржу лично.
Обновлено: октябрь 2026 г.
Читайте в нашей аналитике:
Хочешь узнавать новости первым?
Подписывайся на наш Telegram-канал – публикуем важные новости и аналитику.
Подписаться на каналПохожие новости
Жителя Китая обвинили в криптомошенничестве на $36,9 млн
Bloom возместит $947 000 пользователям после взлома Solana-кошельков
Пользователь Electrum потерял биткоины при попытке ускорить транзакцию
Итоги недели: биткоин просел к $80 000, а в США утвердили правила для стейблкоинов
Хакеры использовали уязвимость в кошельке Electrum для кражи биткоинов