Раскрыт способ кражи сид-фраз через аппаратные кошельки Ledger
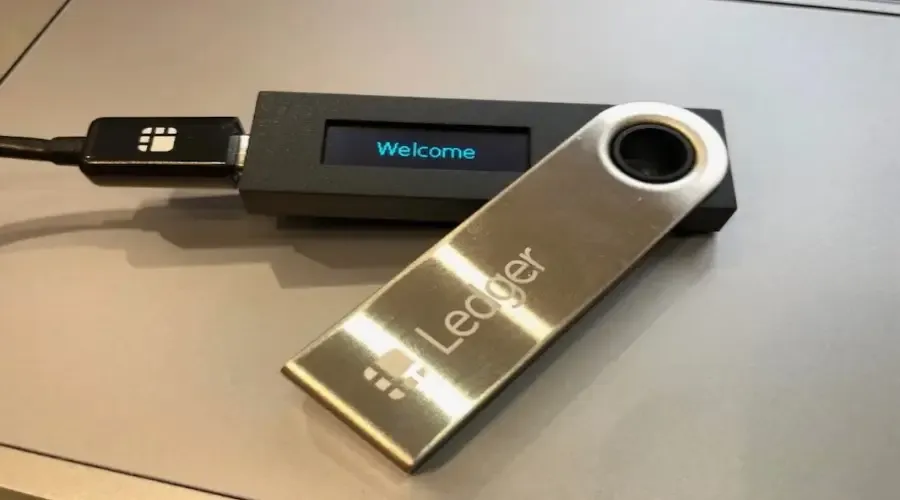
Команда разработчиков популярного аппаратного кошелька Ledger подробно описала схему злоумышленников, которые воровали фразы восстановления доступа к цифровым активам. Как выяснилось, мошенники встраивали в устройства скрытые электронные модули. Эти компоненты перехватывали конфиденциальную информацию пользователей в момент настройки гаджетов и передавали ее третьим лицам.
Подобные уязвимости наносят мощный удар по доверию к индустрии холодного хранения криптовалюты. Многие пользователи покупают аппаратные кошельки именно ради безопасности, рассчитывая полностью контролировать свои сбережения без риска сетевых атак. Теперь становится очевидно, что физическая модификация устройств на пути от завода до покупателя – реальная угроза, с которой производителям и владельцам еще предстоит научиться бороться.
В дальнейшем вопросы цепочки поставок выйдут на первый план для всей индустрии. Эксперты советуют заказывать гаджеты исключительно у официальных дистрибьюторов и тщательно проверять упаковку на следы вскрытия. Только так можно минимизировать риски столкнуться с поддельными микросхемами, которые сводят на нет все меры криптографической защиты.

Команда CoinMagnetic
Криптоинвесторы с 2017 года. Торгуем на собственные деньги, тестируем каждую биржу лично.
Обновлено: октябрь 2026 г.
Читайте в нашей аналитике:
Хочешь узнавать новости первым?
Подписывайся на наш Telegram-канал – публикуем важные новости и аналитику.
Подписаться на каналПохожие новости
Aptos запустил зашифрованный мемпул для защиты от сэндвич-атак

Крупный биткоин‑кит перевел 4582 BTC после шести лет простоя
Южная Корея блокирует KuCoin и MEXC: риски для пользователей
Meta представляет новые ИИ-модели Muse Wonder для укрепления позиций в секторе
Аналитики CryptoQuant назвали сроки завершения коррекции биткоина