Dos fallas críticas en PHP exponen servidores a ataques remotos sin autenticación
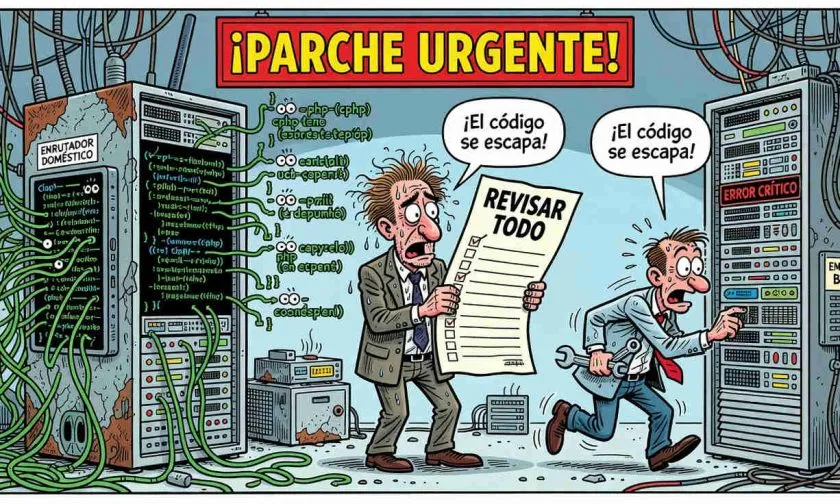
El ecosistema cripto se encuentra en máxima alerta tras detectarse dos vulnerabilidades críticas en PHP que permiten la ejecución remota de código sin necesidad de autenticación. Esta falla de seguridad representa un riesgo directo para la infraestructura de servidores web que operan en la industria, ya que los atacantes pueden comprometer los sistemas de forma totalmente automatizada si no se aplican los parches de seguridad de manera inmediata.
Este tipo de vulnerabilidades en lenguajes de programación base suelen ser el blanco preferido de grupos maliciosos debido al amplio alcance que poseen. En el pasado, incidentes similares en servicios de red y componentes de software han derivado en brechas de datos masivas y en la expropiación de fondos en plataformas digitales, lo que demuestra que la infraestructura subyacente sigue siendo uno de los flancos más vulnerables para los operadores del sector.
Para el mercado, este episodio subraya la importancia crucial de mantener una higiene rigurosa en la gestión de tecnologías de la información. La exposición de un servidor web no solo afecta la operativa diaria de una empresa, sino que erosiona la confianza de los usuarios en la seguridad de los servicios centralizados y descentralizados que manejan activos de valor.
Ante este escenario, referentes de seguridad de la industria, incluyendo a la bolsa Kraken, han emitido llamados urgentes para que los administradores de sistemas instalen las correcciones pertinentes. Asimismo, los expertos recalcan la necesidad de auditar no solo los servidores principales, sino también routers, dispositivos de almacenamiento y otros servicios periféricos que a menudo quedan fuera de los inventarios habituales de seguridad.
En las próximas semanas, el foco estará puesto en verificar el estado de actualización de los sistemas afectados y en determinar si se han registrado intentos de explotación activa. Las organizaciones del sector deberán intensificar sus protocolos de monitoreo para mitigar cualquier rastro de actividad sospechosa en su infraestructura crítica.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: octubre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
El marco cripto de la FCA para 2027 busca definir las reglas de las DeFi
Confiscación de criptomonedas y 160 meses de prisión para Leonardo Zuluaga
Uruguay y España evalúan marcos normativos y ciberseguridad cripto
«Secuestramos por primera vez criptomonedas»: funcionario argentino tras operativo
Dogecoin Labs lanzará organización para potenciar la economía de DOGE