SlowMist no confirma robos de criptomonedas por el ataque de Safari en iPhone
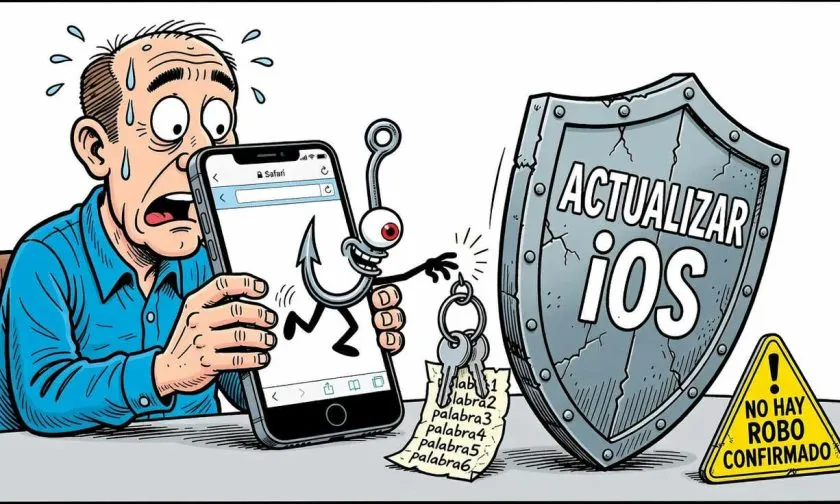
La firma de seguridad SlowMist ha emitido una advertencia sobre una posible vulnerabilidad en el navegador Safari para iPhone, que podría permitir a un código malicioso acceder a información sensible de varias aplicaciones, así como al Llavero de Apple. A pesar de los rumores sobre robos de criptomonedas relacionados con este ataque, SlowMist ha aclarado que no ha confirmado ninguna víctima ni hurto de activos digitales hasta el momento.
El contexto de esta situación se enmarca en un creciente interés por parte de las plataformas de seguridad y la comunidad cripto en la identificación y mitigación de riesgos asociados a posibles vulnerabilidades en dispositivos móviles. Con la popularidad de las criptomonedas y el uso de aplicaciones de billeteras digitales, cualquier amenaza que comprometa la seguridad de los usuarios es motivo de preocupación. SlowMist, con su experiencia en el análisis de seguridad, se convierte en un actor clave al alertar sobre estas potenciales amenazas.
La importancia de esta advertencia radica en la confianza que los usuarios depositan en sus dispositivos y aplicaciones para manejar activos digitales. El hecho de que una vulnerabilidad pueda ser explotada para acceder a datos sensibles podría tener consecuencias devastadoras para los titulares de criptomonedas. La comunidad cripto está atenta a cualquier desarrollo relacionado con esta situación, ya que la seguridad es fundamental para la adopción masiva de tecnologías blockchain.
Expertos del sector han reaccionado con cautela ante este anuncio. Aunque no se han reportado robos confirmados, la mera posibilidad de que un ataque pueda llevarse a cabo ha llevado a muchos a revisar sus medidas de seguridad. Se recomienda a los usuarios que mantengan sus dispositivos actualizados y que sean cautelosos al utilizar aplicaciones relacionadas con criptomonedas, dada la naturaleza de las amenazas en constante evolución.
De cara al futuro, es probable que veamos un aumento en las investigaciones sobre esta vulnerabilidad específica y un llamado a las empresas de tecnología para que refuercen sus protocolos de seguridad. SlowMist ha instado a la comunidad a permanecer alerta y a seguir las actualizaciones sobre esta potencial amenaza, ya que la seguridad de las criptomonedas depende en gran medida de la protección de los dispositivos móviles.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: septiembre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
Kelp DAO demanda a LayerZero y a su cofundador por exploit de $292 millones
Robo de USD $351 millones en Bitget vinculado a hackers norcoreanos en 2026
Ciberataque a Bitget revela conexión con VPN de hackers norcoreanos
Operación whitehat asegura 3.832 NFT en medio de alarma por Magic Eden
Payy detiene operaciones tras hackeo en su puente de Ethereum y salida de 1,8 millones USDC