Malware para WordPress utiliza Ethereum para evadir eliminación y robar datos
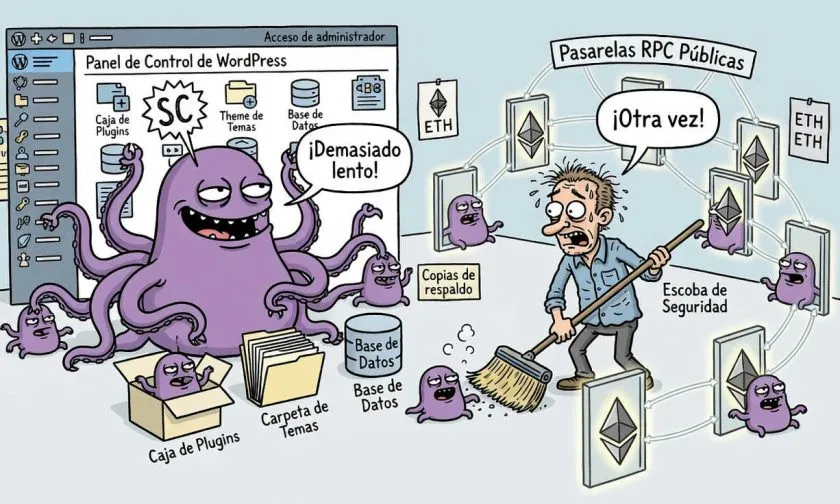
Una nueva variante de malware dirigida a sitios de WordPress, conocida como SC, ha sido detectada utilizando cerca de 20 pasarelas públicas de Ethereum. Este malware se caracteriza por mantener copias de su carga maliciosa en diferentes componentes del sistema, complicando así su eliminación por parte de los administradores de los sitios afectados. Además, se ha comprobado que SC tiene la capacidad de robar tokens de sesión de administrador, lo que puede permitir a los atacantes tomar control de las cuentas de gestión.
El contexto de esta amenaza se sitúa en un panorama creciente de ataques cibernéticos que buscan explotar plataformas populares como WordPress, que alberga una parte significativa de los sitios web en Internet. La utilización de tecnologías de blockchain, como Ethereum, por parte de este malware, representa una evolución en las tácticas de los cibercriminales, quienes buscan aprovechar las características descentralizadas y la resistencia a la censura que ofrece esta tecnología. Sucuri, una empresa especializada en seguridad web, ha emitido advertencias sobre este tipo de ataques que pueden tener repercusiones severas para las empresas y sus usuarios.
La importancia de este desarrollo radica en la creciente sofisticación de los ataques cibernéticos, que no solo buscan dañar la infraestructura de un sitio, sino también explotar vulnerabilidades para obtener información confidencial. La capacidad de este malware para desactivar herramientas de seguridad y ejecutar scripts que capturan datos de pago eleva el nivel de riesgo para los usuarios, ya que puede llevar a pérdidas financieras significativas y comprometer la seguridad de los datos personales.
Los expertos en seguridad han reaccionado con preocupación ante la aparición de este malware, señalando que es un recordatorio de la necesidad de mantener sistemas actualizados y aplicar medidas de seguridad robustas. Las posibles implicaciones de este tipo de ataques podrían ser devastadoras, tanto para los propietarios de sitios como para los usuarios finales, lo que subraya la urgencia de la implementación de mejores prácticas de ciberseguridad.
A medida que las amenazas continúan evolucionando, los especialistas advierten que es crucial estar alerta y prepararse para futuros ataques que puedan emplear técnicas similares. La comunidad de ciberseguridad deberá seguir investigando y desarrollando soluciones proactivas para mitigar el impacto de este tipo de malware, que no solo pone en riesgo a los sitios de WordPress, sino también a la confianza de los usuarios en la seguridad de las transacciones en línea.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: octubre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
XRP se utiliza como garantía en Ethereum, pero tres direcciones controlan el 93% de la deuda

Petrobras da visibilidad a Cardano, pero no impulsa el precio de ADA
NIGHT busca desafiar a Zcash en el sector de criptomonedas centradas en la privacidad

Henrik Zeberg advierte que la burbuja de IA es la mayor en la historia
Caída del 15% en apalancamiento de XRP mientras su precio se mantiene estable