Investigadores demuestran falsificación de firmas RSA en HSM sin clave privada
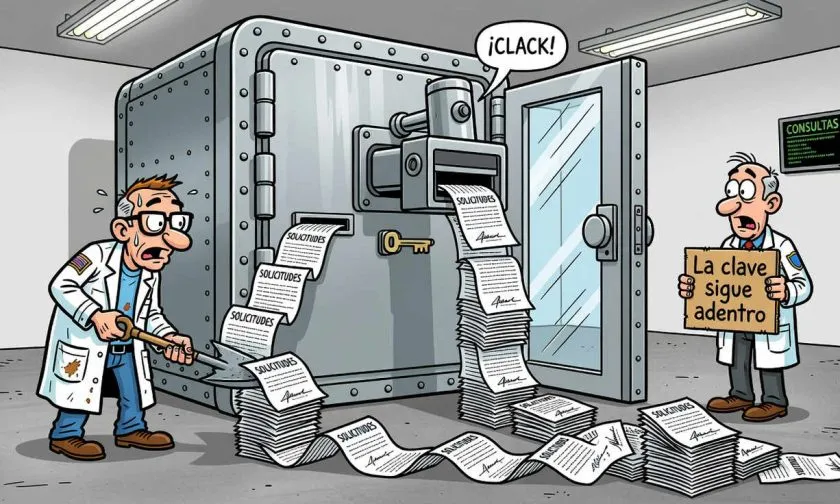
Un equipo de investigadores de la Universidad de California en San Diego y de Inria ha llevado a cabo un estudio en el que lograron falsificar firmas RSA de prueba. Este avance se logró mediante la realización de múltiples consultas a un Hardware Security Module (HSM), sin la necesidad de extraer la clave privada. Este descubrimiento resalta la vulnerabilidad que pueden tener ciertos sistemas que utilizan funciones RSA sin relleno, aunque no implica una ruptura en las implementaciones de seguridad más comunes, ni afecta a las firmas de criptomonedas como Bitcoin o Ethereum.
El contexto de esta investigación es relevante, dado que los HSM son dispositivos ampliamente utilizados para asegurar la gestión de claves criptográficas y la firma de datos en diversas aplicaciones, incluyendo aquellas en el ámbito financiero y de criptomonedas. A pesar de que el método utilizado por los investigadores se basa en una función RSA cruda y sin relleno, el hallazgo pone de manifiesto la necesidad de revisar y reforzar las medidas de seguridad en las interfaces de programación de aplicaciones (API) que emplean los custodios de activos digitales.
La importancia de estos hallazgos radica en la creciente adopción de tecnologías de custodia en el ecosistema cripto. A medida que más usuarios depositan sus activos en plataformas que utilizan HSM para proteger las claves privadas, es crucial que los proveedores de estos servicios comprendan y mitiguen los riesgos asociados a las vulnerabilidades identificadas. Este estudio podría llevar a una reevaluación de las prácticas de seguridad actuales y a la implementación de mejores estándares en la industria.
Expertos en seguridad cibernética han reaccionado al informe destacando la necesidad de desarrollar mecanismos más robustos que eviten que este tipo de ataques sean efectivos en entornos productivos. Aunque el método de falsificación no compromete las implementaciones seguras de RSA que utilizan relleno, la comunidad cripto debe estar alerta ante las implicaciones que esto podría tener en la confianza de los usuarios hacia los custodios de activos.
De cara al futuro, es probable que este descubrimiento impulse a los desarrolladores y compañías de seguridad a investigar más a fondo cómo proteger los HSM y asegurar las API utilizadas en la custodia de criptomonedas. La evolución de las técnicas de ataque resalta la importancia de una vigilancia constante y la necesidad de avanzar en la investigación para fortalecer la seguridad en un espacio que sigue creciendo y atrayendo a nuevos usuarios.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: septiembre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
Estados Unidos encara el veto a memecoins tras la maniobra de Trump en el vacío legal
Jeeves capta USD $110 millones para impulsar sus billeteras de stablecoins e IA

GoPlus Security alerta sobre esquema que desvió 3.589 ETH en Robinhood Chain
Metaplex presenta MPL-3643 para activos regulados en Solana con controles integrados
AT&T reduce 56% los costos de codificación al usar IA de modelos abiertos