Falla PHP2Shell deja expuestos servidores de exchanges sin dejar rastro
En las últimas horas, la atención del sector cripto se ha centrado en una nueva amenaza detectada bajo el nombre de PHP2Shell, un fallo crítico que compromete la seguridad operativa de varias plataformas de intercambio. A diferencia de otros incidentes tradicionales, este vector de ataque no busca vulnerar directamente las claves privadas de los usuarios, sino que permite la ejecución remota de código malicioso directamente en el servidor del exchange, operando además sin necesidad de autenticación previa y dejando un registro mínimo de la intrusión.
Este tipo de vulnerabilidades se enmarcan en un contexto donde la infraestructura tecnológica de los intermediarios financieros digitales es objeto permanente de auditorías y pruebas de resistencia. La superficie de ataque en los entornos web y servidores dedicados sigue siendo uno de los flancos más complejos de asegurar, incluso para aquellas entidades que destinan recursos millonarios a la ciberseguridad y al mantenimiento de sus sistemas.
Para el mercado y para los inversores, este descubrimiento importa porque traslada el riesgo desde el comportamiento individual del usuario hacia el núcleo operativo de las plataformas centralizadas. Cuando la integridad del servidor de un exchange se ve comprometida, la confianza en la custodia de los fondos se resiente de inmediato, lo que suele traducirse en salidas masivas de capital y una revisión urgente de los protocolos vigentes.
Ante este panorama, diversos analistas y referentes de la seguridad informática han comenzado a señalar la necesidad de reevaluar los estándares de verificación y control de acceso en la arquitectura backend de los servicios financieros. La premisa de que los sistemas están blindados por defecto queda en entredicho, obligando a los equipos técnicos a implementar capas adicionales de monitorización activa.
En las próximas semanas, la prioridad para el sector pasará por auditar exhaustivamente las configuraciones de los servidores y aplicar los parches correctivos necesarios para neutralizar la amenaza de PHP2Shell. La respuesta de los exchanges determinará su capacidad para retener la confianza de sus comunidades en un entorno donde la seguridad ya no es solo una ventaja competitiva, sino un requisito de supervivencia.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: octubre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
Versión 4.8.3 de Electrum frena un ataque que manipulaba transacciones
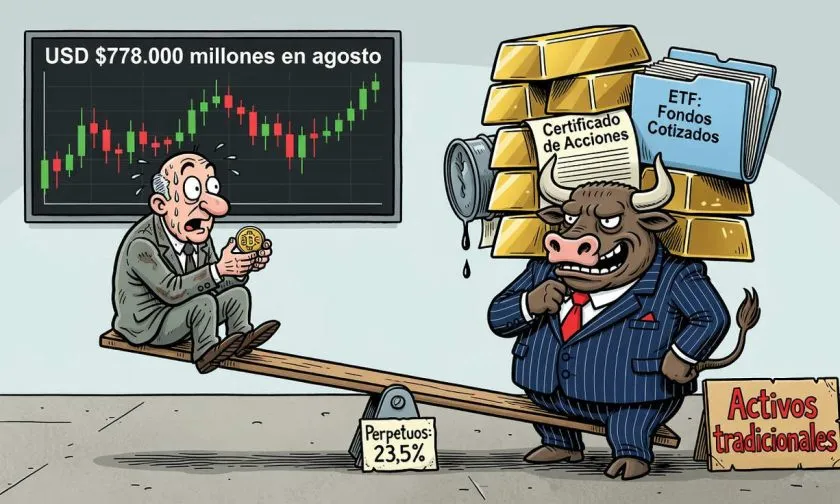
Los activos tradicionales ya concentran el 23,5% del trading de perpetuos cripto
ARB cae con fuerza el 24 de octubre y deja al mercado sin un catalizador confirmado
Liquidaciones masivas de 200 millones de dólares golpean a los alcistas de bitcoin
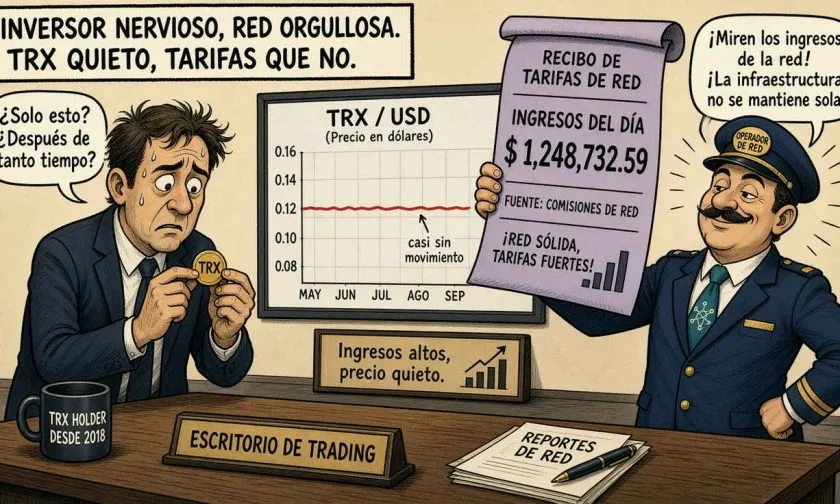
La actividad moderada de la red TRX coincide con un volumen inferior al promedio