Binance y Coinbase descartan riesgos por vulnerabilidades críticas en PHP
En CoinMagnetic hemos estado siguiendo de cerca la reciente alerta de seguridad que ha puesto en vilo a gran parte del ecosistema digital tras la detección de múltiples vulnerabilidades críticas en PHP, uno de los lenguajes de programación más utilizados a nivel mundial para el desarrollo web. Ante este escenario, gigantes de la industria como Binance, Coinbase y Trezor han salido al paso para calmar a su comunidad, emitiendo comunicados oficiales en los que aseguran de manera categórica que los fondos y los datos confidenciales de sus usuarios se encuentran completamente a salvo y fuera de peligro.
Para poner esta situación en contexto, hay que recordar que PHP sustenta una parte significativa de la infraestructura tecnológica que opera detrás de bastidores en numerosas plataformas de criptomonedas, pasarelas de pago y servicios financieros descentralizados. Aunque el lenguaje en sí mismo no forma parte directa de la cadena de bloques ni de los protocolos de consenso, sí gestiona interfaces de usuario, paneles de control y servidores de acceso que frecuentemente interactúan con bases de datos y sistemas operativos expuestos a la red.
La pronta respuesta de las principales casas de cambio y fabricantes de billeteras físicas importa sobremanera para el mercado, ya que cualquier brecha a nivel de infraestructura web suele ser utilizada por actores maliciosos para perpetrar campañas de suplantación de identidad, robar credenciales de acceso o desviar flujos operativos. En momentos donde la confianza de los inversores resulta frágil ante incidentes de ciberseguridad, la transparencia y la rápida mitigación de riesgos técnicos evitan pánicos innecesarios y caídas en el volumen de operaciones.
Diversos expertos en ciberseguridad del sector cripto han señalado que, si bien la falla detectada en PHP es de alta gravedad y exige parches urgentes por parte de los administradores de sistemas, las empresas con protocolos maduros cuentan con múltiples capas de defensa que aíslan los componentes web de los núcleos donde realmente se resguardan los activos digitales. Esta separación de arquitecturas es clave para evitar que un fallo en el servidor web derive en una pérdida directa de fondos.
En cuanto a los pasos siguientes, las principales plataformas de la industria continúan monitoreando la aplicación de actualizaciones en sus servidores y recomendando a desarrolladores independientes que utilicen las versiones corregidas de PHP. Desde nuestro equipo en CoinMagnetic seguiremos atentos a la evolución de este parche técnico y a cualquier nueva directriz de seguridad que emitan los proveedores de infraestructura para salvaguardar el ecosistema.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: octubre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
Bitcoin borra dos días de ganancias tras rechazo en $85,000: ¿Caerá a $80,000?
La escasez de ingenieros deja sin parches las fallas críticas de PHP que detecta la IA
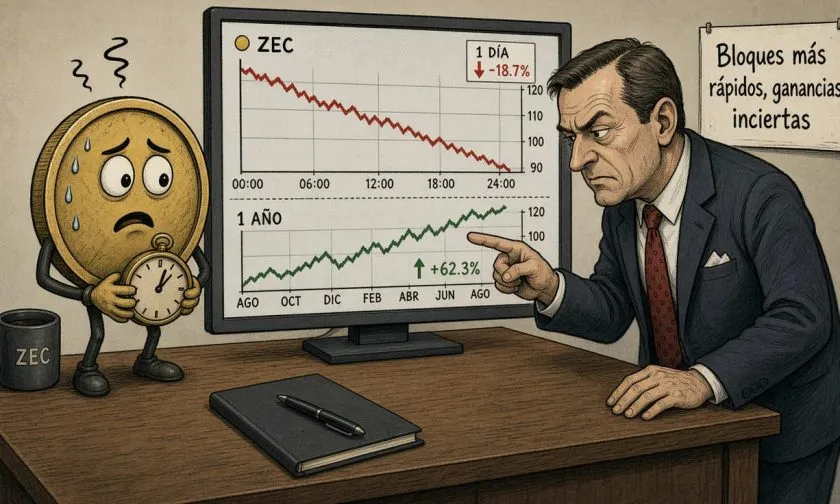
ZEC retrocede mientras la actualización NU7 alimenta expectativas para el 22 de octubre
Lopp sobre la autocustodia de BTC: «que los alarmistas no te convenzan de abandonarla»
Movimientos de ballenas en XRP alcanzan $112.4 millones, indicando presión de venta