La versión 4.8.3 de Electrum frena ataques de servidores maliciosos
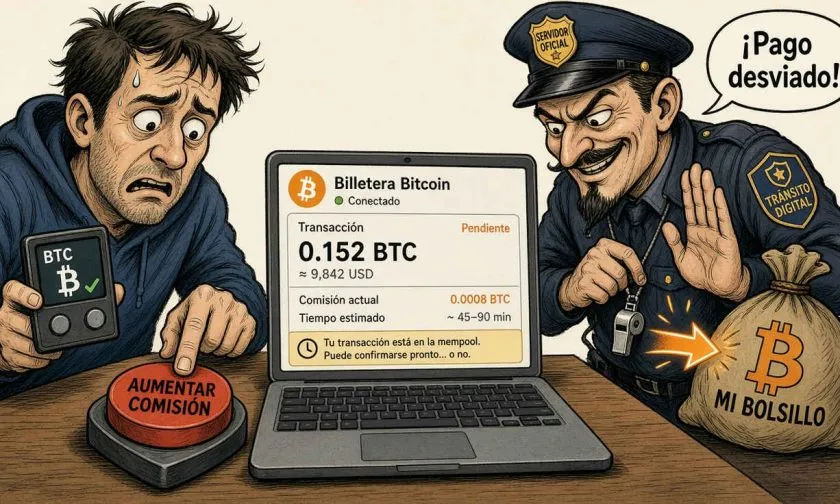
El equipo de desarrollo de Electrum ha lanzado de forma oficial la versión 4.8.3 de su popular monedero de criptomonedas, diseñada específicamente para solucionar una vulnerabilidad crítica de seguridad. Este fallo permitía que servidores maliciosos desplegados en la red manipulasen la interfaz para mostrar pagos falsos, engañando a los usuarios desprevenidos para que firmaran transacciones destinadas a desviar sus fondos a direcciones ajenas. La actualización busca blindar la operativa diaria frente a este vector de ataque que ponía en riesgo los saldos almacenados.
Este tipo de incidentes pone de relieve los retos persistentes en materia de seguridad dentro del ecosistema de las criptomonedas, donde las interfaces de usuario y los servidores de respaldo juegan un papel delicado. En el pasado, herramientas de código abierto y monederos de escritorio han tenido que lidiar con intentos de suplantación y ataques de intermediario, demostrando que la infraestructura descentralizada requiere de una vigilancia constante para proteger los activos de los usuarios frente a actores malintencionados.
Para el mercado y para la comunidad de titulares de Bitcoin, la rápida actuación de los desarrolladores es fundamental para mantener la confianza en las herramientas de autocustodia. Cuando se descubren fallos de esta magnitud en monederos de referencia, la prioridad absoluta recae en la transparencia y en la adopción inmediata de parches de seguridad. La seguridad de los fondos depende directamente de que tanto los desarrolladores como los usuarios mantengan sus aplicaciones actualizadas ante nuevas amenazas.
Especialistas en ciberseguridad han señalado que este episodio demuestra la importancia de contar con un ecosistema activo capaz de responder con agilidad ante vulnerabilidades imprevistas. Aunque la brecha podría haber afectado a quienes interactuaban con servidores comprometidos, la respuesta técnica del equipo de Electrum ha sido bien recibida por analistas que siguen de cerca la evolución de la infraestructura del sector.
Tras el despliegue de esta versión, la recomendación principal para la comunidad es actualizar el software a la brevedad posible para evitar cualquier exposición a la vulnerabilidad corregida. Los desarrolladores continuarán monitoreando la red y evaluando el comportamiento de los servidores para asegurar que la integridad del servicio se mantenga intacta en las próximas semanas.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: octubre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
Angola confisca 2.000 equipos de minería ilegal de bitcoin en operativo policial
Delegar operaciones a agentes de inteligencia artificial plantea nuevos debates
TRX cotiza a 0,3286768 dólares y apunta a un posible rebote técnico
Volatility Shares busca ofrecer ETF apalancados 3x de Bitcoin y Ethereum
Corea del Sur valora posponer hasta 2029 el gravamen del 22 por ciento sobre criptomonedas