Vulnerabilidad en PHP expone a wallets y plataformas del ecosistema cripto
Una reciente vulnerabilidad de ejecución remota de código descubierta en el lenguaje de programación PHP ha encendido las alarmas en el sector tecnológico. Aunque el protocolo central de Bitcoin opera bajo una infraestructura independiente y no utiliza este lenguaje, gran parte de la infraestructura que sostiene al ecosistema cripto, como interfaces de casas de cambio, carteras web y plataformas de servicios financieros, sí dependen de él. Este fallo técnico permite que actores maliciosos ejecuten comandos arbitrarios en servidores afectados, lo que podría derivar en compromisos críticos de seguridad para los activos gestionados por estas entidades.
El lenguaje PHP ha sido históricamente uno de los pilares fundamentales para el desarrollo de la web, incluyendo aplicaciones que interactúan con las cadenas de bloques. Muchos proyectos han construido sus paneles administrativos y sistemas de procesamiento de datos utilizando marcos de trabajo basados en esta tecnología durante años. Esta dependencia estructural hace que cualquier falla en el núcleo del lenguaje tenga un efecto dominó, afectando a múltiples capas de servicios que, aunque no forman parte de la red de Bitcoin en sí, actúan como puertas de entrada para los usuarios minoristas e institucionales.
Para el mercado, este evento subraya la importancia crítica de la arquitectura de seguridad en las plataformas centralizadas. La confianza en el ecosistema cripto depende en gran medida de la robustez de los intermediarios que facilitan el intercambio de divisas digitales. Un fallo en el código del servidor no solo pone en riesgo los fondos almacenados, sino que también puede comprometer la información sensible de los usuarios. La estabilidad del mercado suele verse afectada ante noticias de brechas de seguridad, ya que los inversores tienden a reaccionar con cautela ante cualquier incertidumbre técnica que pueda impactar la custodia de sus activos.
En el sector, diversos expertos y desarrolladores han instado a los administradores de sistemas a aplicar los parches de seguridad de manera inmediata. La reacción predominante se centra en la auditoría rápida de las configuraciones de los servidores para identificar si existen exposiciones activas. Las empresas que operan con infraestructura web están siendo evaluadas por su capacidad de respuesta ante amenazas de esta magnitud, donde la velocidad en la actualización del software es la única defensa eficaz contra posibles ataques automatizados que busquen explotar este punto débil.
De cara al futuro, es probable que veamos un endurecimiento en las políticas de mantenimiento y actualización de las plataformas que integran servicios de criptomonedas. Este episodio sirve como un recordatorio necesario sobre los riesgos de las dependencias de software externo. A medida que el ecosistema madura, la exigencia de estándares técnicos más rigurosos y el uso de lenguajes o arquitecturas más resilientes frente a este tipo de vulnerabilidades de ejecución remota se convertirán en una prioridad para garantizar la seguridad de los usuarios finales.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: octubre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
Charles Edwards calcula que bitcoin cotiza un 36 por ciento bajo su coste energético
Fallas no parcheables en PHP y Node.js amenazan a millones de dispositivos globales
Diez fondos de Grayscale suman el modelo de suscripción en especie
Capitalizacion realizada de bitcoin vuelve a crecer cerca de los 83.000 dolares
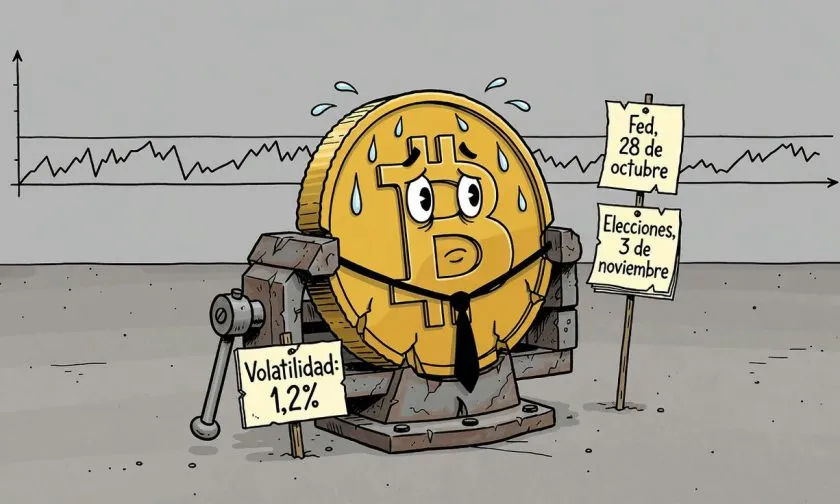
Bitcoin alcanza mínimos de volatilidad del 1,2% ante decisiones clave en EE. UU.