Campaña de anuncios falsos ClickFix engaña a usuarios de HBO Max para instalar malware
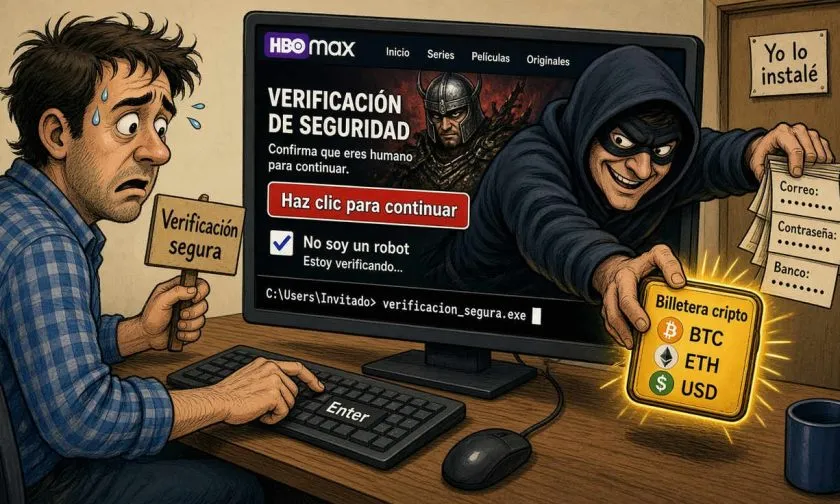
Recientemente, se ha descubierto una campaña de anuncios falsos que utiliza el método ClickFix para engañar a usuarios de sistemas operativos Windows y Mac. Esta operación maliciosa se presenta como una vinculación a HBO Max, lo que aumenta su atractivo y credibilidad. Al hacer clic en estos anuncios, los usuarios son inducidos a ejecutar comandos que instalan malware en sus dispositivos, poniendo en riesgo información sensible y valiosa.
El contexto de esta amenaza radica en el creciente uso de plataformas de streaming y la popularidad de HBO Max. Los ciberdelincuentes a menudo aprovechan eventos o servicios populares para ejecutar sus ataques, ya que esto les permite alcanzar a un número mayor de víctimas potenciales. En este caso, la utilización de ClickFix, un método conocido por su eficacia, representa una táctica sofisticada que puede evadir algunas de las defensas tradicionales que los usuarios suelen tener en sus dispositivos.
La importancia de este ataque para el mercado radica en su capacidad para robar información crítica, como contraseñas, sesiones activas y billeteras de criptomonedas. Esto no solo afecta a los individuos, sino que también tiene implicaciones más amplias para la seguridad de las plataformas digitales y la confianza del consumidor en el uso de servicios en línea. La posibilidad de que se comprometan activos digitales valiosos genera preocupación en un entorno donde la seguridad cibernética es más crucial que nunca.
La reacción del sector ha sido de alarma, con expertos en ciberseguridad advirtiendo sobre la creciente sofisticación de los ataques dirigidos a usuarios desprevenidos. Los analistas instan a los usuarios a adoptar medidas de seguridad más rigurosas, como la autenticación de dos factores y el uso de software antivirus actualizado. Además, se están llevando a cabo investigaciones para identificar el alcance de la campaña y mitigar su impacto.
A medida que esta situación evoluciona, es probable que surjan nuevas tácticas por parte de los atacantes. Los usuarios deben permanecer alerta y educarse sobre las amenazas potenciales, así como sobre las mejores prácticas de seguridad para proteger sus dispositivos y datos personales. La comunidad de ciberseguridad deberá trabajar en conjunto para desarrollar soluciones que fortalezcan las defensas contra estas nuevas formas de ataque.

Equipo CoinMagnetic
Inversores en cripto desde 2017. Operamos con nuestro propio dinero y probamos cada exchange personalmente.
Actualizado: septiembre de 2026
En nuestro analisis:
¿Quieres enterarte de las noticias primero?
Síguenos en nuestro canal de Telegram – publicamos noticias importantes y análisis.
Seguir el canalNoticias relacionadas
Ecosistema cripto frena hackeo de Binance con acción coordinada
Binance suspende temporalmente todos los depósitos / retiros y promete cubrir todas las pérdidas
Binance congela los fondos de los usuarios tras detectar posibles accesos no autorizados
Tether y Circle congelan más de USD 2.380 millones tras incidente en Binance
Binance sufre presunta brecha de USD 5.500 millones por llave comprometida